マイナンバーが流出したら、銀行口座の残高や税金、年金、医療情報まで第三者に知られてしまうのでしょうか。2026年11月5日時点で押さえておきたいのが、埼玉県本庄市で11月4日に公表された、マイナンバーカード交付予約・管理システムの委託先をめぐる不正アクセス事案です。株式会社TKCがメール配信を再委託していたアララ株式会社の「アララメッセージ」が攻撃を受け、登録メールアドレスの流出が確認されました。
ただし、今回の事案はマイナンバーそのものや行政情報が流出した事件とは区別する必要があります。TKCの2026年11月4日付第3報では、流出した情報はメールアドレスのみで、メール本文、マイナンバー、市町村への申請情報などは流出していないと説明されています。12桁の番号だけで銀行口座や税・年金情報を閲覧できるわけではありません。制度の分散管理の仕組み、実際に考えられる悪用リスク、紛失・漏えい時の具体的な対処法を整理します。
【まず結論】マイナンバーが流出しても銀行口座や税・年金情報は見られない?
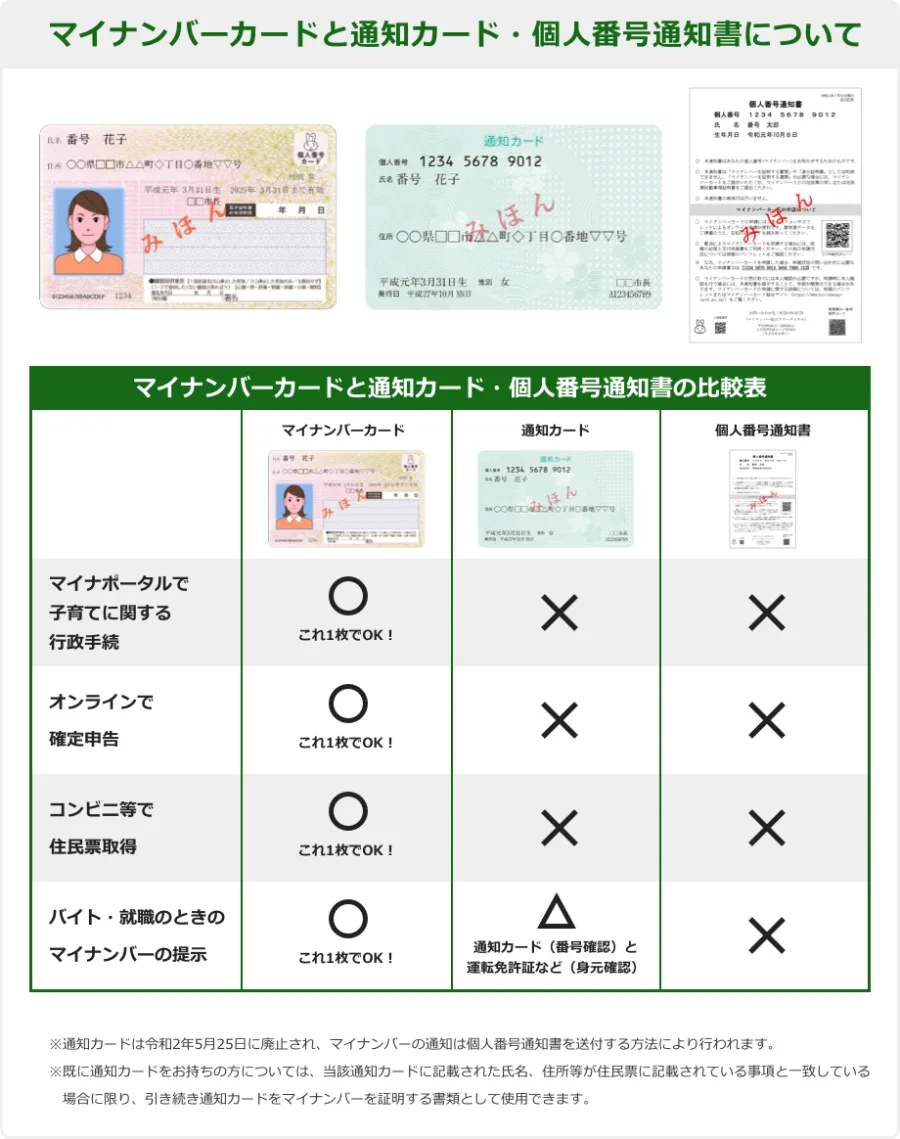
最初に知っておきたいのは、マイナンバーの12桁の番号と、行政機関が保有する個人情報は別々に管理されているという点です。
マイナンバーは、社会保障、税、災害対策の分野で個人を正確に識別するための番号です。本人の情報を一か所に集め、番号を入力すれば誰でも閲覧できるようにするためのパスワードではありません。
12桁の番号だけでは何ができないのかデジタル庁の公式説明によると、マイナンバーカードの裏面に記載された12桁の番号を第三者に見られたとしても、それだけで行政手続を行ったり、個人情報を引き出したりすることはできません。
具体的には、番号だけを知っている第三者が、次の情報を自由に取得できるわけではありません。
- 銀行口座の口座番号や預金残高
- 所得税や住民税の課税情報
- 年金の加入記録や受給状況
- 健康保険の資格情報
- 医療機関で管理される病歴や診療情報
- 公金受取口座の登録情報
また、マイナンバーカードのICチップにも、病歴、銀行口座番号、税金や年金の詳細情報は記録されていません。ICチップの情報を読み取るには暗証番号や顔認証が必要で、暗証番号を一定回数間違えるとロックされる仕組みも備わっています。
こうした仕組みはデジタル庁の「マイナンバーカードの安全性」に明記されています。
それでもマイナンバー漏えいを軽視できない理由番号だけでは直接的な悪用が難しいとしても、流出した情報の組み合わせによって危険性は変わります。
例えば、マイナンバーに氏名、生年月日、住所、電話番号、メールアドレスなどが結び付いて流出した場合、第三者が本人になりすますための材料が増えます。
特に注意したいのが、行政機関や金融機関を装ったフィッシング詐欺です。実際の氏名や利用サービスを把握した攻撃者が、税金の還付、年金の確認、保険証の更新などを口実に連絡してくる可能性があります。
マイナンバーそのものによる直接的な不正利用と、漏えいした個人情報を利用した詐欺は、分けて考える必要があります。後者は番号だけの流出よりも現実的に警戒すべきリスクです。
【2026年最新】本庄市の不正アクセス事案とTKC・アララメッセージの関係
2026年11月に注目を集めているのが、埼玉県本庄市のマイナンバーカード交付予約・管理システムに関連した情報漏えいの可能性です。
この事案で重要なのは、本庄市のシステムに直接侵入されたと発表されたわけではないことです。問題が発生したのは、メール配信業務を再委託していた外部サービスでした。
本庄市・TKC・アララの委託関係今回の関係は、次のように整理できます。
- 本庄市:マイナンバーカード交付予約・管理システムを運用する自治体。
- 株式会社TKC:本庄市から同システムの構築を委託された事業者。
- アララ株式会社:TKCからメール配信業務を再委託された外部サービス事業者。
- アララメッセージ:今回、不正アクセスを受けたメール配信サービス。
つまり、自治体の業務システムそのものではなく、通知メールを送信するための外部サービスが攻撃を受けたという構図です。
2026年10月から11月にかけての経緯TKCとアララの公表内容を時系列で整理すると、次のようになります。
| 時期 | 関係主体・出来事 | 公表された内容 |
|---|---|---|
| 10月22日 | アララメッセージ | PHPの脆弱性対応に伴う緊急メンテナンスでサービスを一時停止。 |
| 10月28日 | アララ株式会社 | 一部システムへの不正アクセスを確認。サーバーをネットワークから切り離す対応を実施。 |
| 10月29日 | アララ株式会社 | 不正アクセスによる情報流出とサービス停止について公表。メールアドレス約301万件の流出を確認。 |
| 10月31日 | アララ・TKC | TKCが利用する会計事務所向け環境と地方公共団体向け環境を緊急停止。 |
| 11月2日 | 株式会社TKC | 第1報・第2報を公表。TKC利用者のメールアドレス最大223万812件が対象に含まれると説明。 |
| 11月4日 | 本庄市・株式会社TKC | 本庄市が漏えいの可能性を公表。TKC第3報では流出情報はメールアドレスのみと説明。 |
| 11月4日 | 株式会社TKC | 第4報でアララから対象メールアドレスの提供を受け、顧客・システム別の分類を開始。 |
この時系列から分かるのは、最初の不正アクセス確認から自治体への影響範囲の調査まで、複数の事業者をまたいで対応が進んでいることです。
本庄市の住民のマイナンバーも流出したのかここは特に誤解が生じやすい部分です。
本庄市は11月4日の発表で、委託先のTKCがメール配信業務を再委託していたアララメッセージへの不正アクセスを確認し、同市に関連する情報の漏えい有無を調査していると説明しました。
当初の市の発表では、登録されたメールアドレスや氏名等が漏えいした可能性が示されていました。
一方、同日付のTKC第3報では、アララの調査結果として、流出したのはメールアドレスのみであり、メール本文、マイナンバー、市町村への申請情報などは流出していないと公表しています。
ただし、11月4日付のTKC第4報では、漏えいしたメールアドレスがどの顧客のどのシステムに関係するものか、分類作業を始めた段階とされています。本庄市の対象者数や個別の影響範囲については、自治体の続報を確認する必要があります。
したがって、今回の件を「本庄市民のマイナンバーが大量流出した事件」と理解するのは正確ではありません。
【原因と悪用リスク】マイナンバー流出はなぜ起きる?本当に危険なのは何か
マイナンバー関連の情報漏えいには、複数の原因があります。行政機関のシステムへの不正アクセスだけでなく、委託先のセキュリティ管理不足、人的ミス、誤登録、フィッシング詐欺なども考えられます。
2026年の本庄市事案で見えた委託先リスクアララ株式会社の2026年10月29日付の公表では、同社のメール配信サービスの一部環境において、Webサーバーの脆弱性を第三者に悪用されたことが原因として説明されています。
攻撃を受けたのは、メール配信サービスのサーバーシステムのうち1システムです。TKCは、自社のシステムおよびデータセンターへの不正アクセスは確認されていないと説明しました。
この事案から見えてくるのは、情報セキュリティの管理対象が自社のシステムだけでは不十分だという問題です。
自治体が適切な管理体制を整えていても、委託先、再委託先、外部クラウドサービスのいずれかに脆弱性があれば、情報漏えいにつながる可能性があります。
マイナンバーが悪用される可能性のあるケース流出情報の内容によって、警戒すべき被害は異なります。
- メールアドレスの流出:迷惑メール、偽の行政通知、フィッシング詐欺などに悪用される可能性がある。
- 氏名・住所・生年月日の流出:本人になりすました連絡や、個人情報を組み合わせた詐欺の材料になる可能性がある。
- マイナンバーと本人情報の流出:不正な本人確認や個人情報の悪用を試みるための材料となる可能性がある。
- 銀行・クレジットカード情報の流出:金融機関への不正利用の申告やカード停止など、直接的な対応が必要になる。
- ログイン情報・暗証番号の流出:同じパスワードを使っている別サービスも含めて、アカウントの安全確認が必要になる。
ただし、これらは情報の組み合わせによって生じるリスクであり、マイナンバー単独で銀行口座からお金を引き出せるという意味ではありません。
特に注意したいのは偽メールとフィッシング詐欺本庄市は今回の発表で、アララメッセージをかたる不審なメールやSMS、電話、郵便物への注意を呼びかけています。
特に注意が必要なのが、送信元「news@arara.com」から届く「利用内容確認のご依頼」「ご利用明細確認のご依頼」などのメールです。
本庄市の案内では、これらのメールに記載されたURLにはアクセスせず、メールを削除するよう注意喚起しています。
また、メールに記載されたリンク先でクレジットカード情報を入力してしまった場合は、速やかにカード発行会社へ連絡するよう案内しています。
行政サービスを利用した直後は、申請完了通知や本人確認の案内に見えるメールを信用しやすくなります。実際に利用したサービス名が書かれていても、メール内のリンクを安易に開かないことが大切です。
【8395件の紐付け誤り】デジタル庁の分散管理とマイナンバー制度の課題
マイナンバー流出への不安を考えるうえで、2023年から2024年にかけて問題となった紐付け誤りも無視できません。
ただし、紐付け誤りは外部からの不正アクセスによる情報流出とは異なる問題です。本人の情報とマイナンバーの登録が間違っていたため、別人の情報が表示されたり、誤った情報連携が起きたりする可能性がありました。
8,395件の紐付け誤りとは何だったのか会計検査院の2024年5月の報告書によると、政府が実施した総点検では、対象となった個別データ約8,208万件の本人確認までの点検が完了し、8,395件の紐付け誤りが確認されました。
これは対象データの約0.01%に当たります。
確認された主な事案には、健康保険証情報、共済年金情報、公金受取口座情報、所得・個人住民税情報、障害者手帳情報などが含まれていました。
特に障害者手帳情報では5,689件、健康保険証情報では1,142件、公金受取口座情報では1,186件の誤りが確認されています。
なお、8,395件とは別に、総点検前に確認されていた紐付け誤り7,553件があることも会計検査院の報告書に記載されています。両者を混同しないことが重要です。
なぜ紐付け誤りが発生したのか主な原因の一つは、申請時に本人からマイナンバーの提供がなかった場合に、自治体などの実施機関が地方公共団体情報システム機構(J-LIS)へ照会して番号を取得する際、誤って別人の番号と紐付けてしまったことです。
氏名や住所などの照合が不十分だったことが、誤登録につながりました。
これを受け、政府は申請時にマイナンバーを取得する手順の明確化、基本4情報による照会の徹底、照会システムの改修などを進めました。
ここでいう基本4情報とは、氏名、生年月日、性別、住所です。
デジタル庁が説明する分散管理の仕組みマイナンバー制度では、国民の税金、年金、健康保険、福祉などの情報を一つの巨大なデータベースに集約しているわけではありません。
デジタル庁が説明する「分散管理」では、情報を保有する行政機関がそれぞれの情報を管理し、必要な行政手続きが発生した場合に限って、必要な情報を連携します。
加えて、行政機関同士の情報連携では、マイナンバーそのものではなく、システム内でのみ照合できる機関ごとの符号を使用します。
会計検査院の報告書でも、情報提供ネットワークシステムと各機関の中間サーバーの間では、マイナンバーに代えて住民票コードを基に生成された符号を利用する仕組みが説明されています。
この構造によって、一つの機関で情報漏えいが起きても、他の行政機関の情報を番号だけで芋づる式に取得できるわけではありません。
ただし、分散管理はあらゆる情報漏えいを防ぐ万能の仕組みではありません。今回のような外部委託先のサーバー侵入や、登録作業のミスは別の対策が必要です。
【今すぐできる対処法】マイナンバー流出・カード紛失時の確認手順
マイナンバーが漏れたかもしれない、カードをなくした、見覚えのないメールが届いた。このような場合は、情報の種類と状況に応じて対応を分けることが大切です。
1. マイナポータルで情報連携の履歴を確認する個人情報の確認に利用できるのが、マイナポータルの「やりとり履歴」です。
これは、行政機関の間で本人のマイナンバー制度に関する情報照会や情報提供が行われた記録を確認できる機能です。
確認できる主な内容は次のとおりです。
- どの行政機関が情報照会を行ったか
- どの行政機関との間で情報提供が行われたか
- 本人に関する情報連携が行われた記録
情報提供等記録は法令に基づき7年間保存されます。
ただし、ここで注意したいのは、マイナポータルは、インターネット上に自分のメールアドレスやマイナンバーが流出していないかを一括検索するサービスではないということです。
やりとり履歴は行政機関間の情報連携を確認するものであり、民間企業のメール配信システムへの不正アクセスや、すべての不正閲覧を検出できるわけではありません。
自分の情報を確認するとともに、自治体やサービス提供事業者からの公式発表・個別通知も確認してください。
2. マイナンバーカードを紛失した場合は利用停止するカードを紛失した場合は、まず第三者による不正利用を防ぐため、一時利用停止の手続きを行います。
マイナンバーカード総合フリーダイヤルでは、カードの紛失・盗難による一時利用停止を24時間365日受け付けています。
マイナンバー総合フリーダイヤル:0120-95-0178
音声ガイダンスで「2番」を選択してください。
利用停止後は、警察への遺失届・盗難届の提出と、住民登録している市区町村への相談を進めます。
デジタル庁によると、紛失・盗難時には特急発行・交付制度を利用でき、原則1週間で再交付を受けられます。通常、紛失から30日以内に市区町村窓口で申請する必要があります。
3. マイナンバー自体の変更が必要か確認するマイナンバーは、カードを再発行すれば自動的に新しい番号になるものではありません。
番号の変更は、カードの盗難などによって不正利用のおそれがある場合に限って認められています。
そのため、番号を知られたという理由だけで、すぐに変更できるわけではありません。心配な場合は、市区町村の窓口に相談し、具体的な状況を説明してください。
4. 不審なメールやSMSを受け取った場合メールアドレスが流出した可能性がある場合は、次の点を確認してください。
- 身に覚えのないメール内のURLを開かない。
- マイナンバー、暗証番号、銀行口座情報を入力しない。
- 添付ファイルを不用意に開かない。
- メールに記載された電話番号ではなく、公式サイトで確認した窓口に連絡する。
- パスワードを入力してしまった場合は、該当サービスのパスワードを変更する。
- クレジットカード情報を入力した場合は、カード会社に連絡して利用停止などを相談する。
特に、行政機関や自治体を名乗る「本人確認が必要」「給付金の受取期限が迫っている」といった連絡には注意が必要です。
不正な連絡が届いた場合は、返信やリンクへのアクセスを避け、自治体などの公式窓口から事実関係を確認してください。
【相談先一覧】個人情報保護委員会への相談と漏えい報告の仕組み
マイナンバーや特定個人情報の取り扱いに問題がある場合、相談先として重要なのが個人情報保護委員会です。
ただし、問い合わせ内容によって担当窓口が異なります。制度の一般的な質問、カードの紛失、事業者による情報の取り扱いに関する苦情を整理して連絡すると、適切な案内を受けやすくなります。
個人情報保護委員会のマイナンバー相談窓口マイナンバー苦情あっせん相談窓口
- 電話番号:03-6457-9585
- 受付時間:9時30分~17時30分
- 休業日:土日祝日・年末年始
- 相談方法:電話
事業者や行政機関による特定個人情報の取り扱いに関する苦情、同委員会のガイドラインに関する質問などを受け付けています。匿名での相談も可能です。
マイナンバー制度全般の問い合わせ先マイナンバー総合フリーダイヤル:0120-95-0178
制度やマイナポータル、公金受取口座などに関する問い合わせに利用できます。カードの紛失・盗難に伴う一時利用停止は24時間365日受け付けています。
本庄市の事案のように、特定の自治体サービスへの影響を確認したい場合は、その自治体の市民課などにも問い合わせてください。
特定個人情報漏えい報告とは何かマイナンバーを含む個人情報は「特定個人情報」と呼ばれ、通常の個人情報よりも厳格な取り扱いが求められています。
事業者や行政機関などが一定の報告対象事態に該当する漏えいを把握した場合、個人情報保護委員会への報告や本人への通知が必要になります。
個人情報保護委員会が示す漏えい等報告の手続きでは、原則として発覚から速やかに速報を行い、目安として3~5日以内に報告することが求められています。その後、確報は原則30日以内、不正な目的で行われたおそれがある事態では60日以内とされています。
こうした報告制度は、単に情報漏えいを公表するためだけのものではありません。影響範囲、漏えいした情報の種類、二次被害の可能性、本人への通知、再発防止策を明らかにする役割があります。
2026年以降に求められる再発防止策今回の本庄市事案から考えられる再発防止の課題は、委託元と委託先の双方にあります。
具体的には、次のような取り組みが必要です。
- 委託先の管理強化:再委託先を含めたセキュリティ監査と管理状況の定期確認。
- 脆弱性対策:Webサーバーや関連ソフトウェアの更新、脆弱性診断の徹底。
- アクセス制御:多要素認証、最小権限の原則、アクセスログの監視。
- データの最小化:メール配信サービスに登録する個人情報を必要最小限に抑える。
- 事故対応の迅速化:委託先から自治体や利用者への報告・通知ルールを明確にする。
- 情報連携の正確性:本人確認の徹底と、手作業による誤登録を減らす仕組みの整備。
行政機関が保有するデータの安全性だけでなく、情報を扱うすべての事業者の管理体制が問われています。
【マイナンバーの流出】に関するよくある質問(FAQ)
Q1:マイナンバーの12桁が他人に知られたら、銀行口座のお金を引き出されますか?
A1:12桁の番号だけで銀行口座にアクセスしたり、預金を引き出したりすることはできません。ただし、氏名や住所、ログイン情報、金融機関の認証情報なども流出している場合は、別の不正利用につながる可能性があるため、金融機関への相談やアカウントの安全確認を行ってください。
Q2:2026年の本庄市の不正アクセスでマイナンバーも流出しましたか?
A2:2026年11月4日付のTKC第3報では、流出したのはメールアドレスのみで、マイナンバー、メール本文、市町村への申請情報などは流出していないと説明されています。ただし、本庄市に関係する対象メールアドレスの特定作業は続いており、個別の影響範囲は自治体の続報で確認する必要があります。
Q3:マイナンバーが流出した場合、番号を変更できますか?
A3:盗難などによって不正利用のおそれがある場合に限り、番号の変更が認められています。番号を知られただけで自動的に変更されるわけではありません。住民登録している市区町村の窓口に相談してください。
Q4:マイナポータルで個人情報の流出を確認できますか?
A4:マイナポータルの「やりとり履歴」では、行政機関間の情報照会・提供の記録を確認できます。ただし、民間企業のサーバーからメールアドレスが流出したかどうかを調べる機能ではありません。漏えいの有無は、関係する自治体や事業者の公表・個別通知も確認してください。
Q5:マイナンバーカードを紛失したら、最初に何をすればよいですか?
A5:まず0120-95-0178に電話し、音声ガイダンスの2番からカードの一時利用停止を依頼してください。この手続きは24時間365日受け付けています。その後、警察への届出と市区町村への再交付相談を進めます。
Q6:マイナンバーの漏えいについて、どこに相談すればよいですか?
A6:特定個人情報の取り扱いに関する苦情は、個人情報保護委員会のマイナンバー苦情あっせん相談窓口(03-6457-9585)に相談できます。制度全般やカードの紛失については、マイナンバー総合フリーダイヤル(0120-95-0178)が窓口です。
マイナンバーが流出した場合、最も気になるのは銀行口座、税金、年金などの個人情報が第三者に知られるのではないかという点です。しかし、12桁の番号だけで行政機関の情報を自由に閲覧できる仕組みにはなっていません。
デジタル庁が示す分散管理や、行政機関間の情報連携に使用する符号、カードのICチップに備わる本人確認機能など、複数の安全対策が設けられています。
一方、2026年11月の本庄市事案は、行政サービスの外部委託先や再委託先まで含めたセキュリティ管理が欠かせないことを示しました。11月4日のTKC第3報では、マイナンバーや市町村への申請情報は流出していないと説明されていますが、自治体ごとの対象範囲の確認は引き続き必要です。
また、過去の8,395件の紐付け誤りは、サイバー攻撃とは異なる人的・事務的な問題であり、本人確認と登録作業の正確性が制度への信頼を支えることを示しています。
読者が覚えておきたい判断基準は、次の3点です。
- 番号だけの流出なのか:番号単独では口座や税・年金情報を閲覧できない。
- 何の情報が一緒に漏れたのか:氏名、住所、メールアドレス、暗証番号、金融情報などを区別する。
- 公的な発表と個別通知があるか:自治体、事業者、個人情報保護委員会の公式情報を確認する。
不安を感じたときに必要なのは、根拠のない流出情報を拡散することではなく、実際に漏れた情報の種類を把握し、適切な窓口へ相談することです。カードの紛失なら即時停止、不審なメールならリンクを開かない、個人情報の取り扱いに問題があれば個人情報保護委員会へ相談する。この基本を押さえることが、マイナンバーを安全に利用するための現実的な対策です。