今回の攻撃を受け、アサヒグループホールディングスは2026年2月18日に再発防止策とガバナンス体制の強化を発表しました。
単にウイルス対策ソフトを更新するだけではなく、侵入経路そのものを見直し、社内ネットワーク、パソコン、アカウント管理、監視体制、経営レベルの情報セキュリティ管理まで広く改革する内容です。
1. リモートアクセスVPNを全面廃止今回の攻撃では、グループ内拠点のネットワーク機器を経由した侵入が確認されました。
そのため、アサヒグループはリモートアクセスVPN装置を全面的に廃止。加えて、不正アクセスにつながる可能性がある旧来の通信経路を再構築し、外部から侵入されるリスクが判明した機器も排除しました。
約300拠点のネットワークやクラウド間の専用通信などを切断して封じ込めを実施した後、安全性を確認しながら通信環境を再構築しています。
2. ゼロトラスト対応のパソコンへ移行再発防止策の中心となるのが、ゼロトラストを前提としたシステム構成への変更です。
ゼロトラストとは、社内ネットワークに接続しているという理由だけで利用者や端末を信用せず、アクセスのたびに認証や権限を確認するセキュリティモデルです。
アサヒグループは、ゼロトラストモデルに対応した専用パソコンへの全面移行を進め、ネットワークを通じて攻撃がほかの端末へ広がるリスクを抑える構成に変更しました。
また、情報をクラウドストレージに集約することで、個々のパソコンから情報が持ち出されるリスクを減らす対策も実施しています。
3. EDRや侵入テストによる監視・検知の強化EDRとは、パソコンやサーバーなどの端末を継続的に監視し、不審な動きを検知して被害の拡大を防ぐ仕組みです。
アサヒグループはEDRの設定を強化し、クラウド環境の監視も高度化。ログ分析や異常検知、遮断対応の自動化にも取り組んでいます。
加えて、外部の第三者がインターネット経由で侵入を試みるペネトレーションテストや、脅威ハンティングも継続する方針を示しました。
4. パスワード・アカウント管理とバックアップの強化今回の攻撃では、パスワードの脆弱性を突かれ、管理者権限を取得されたと説明されています。
これを受けて、全システムのパスワード変更、認証・認可管理の強化、アカウントの作成・変更・削除の自動化を実施しました。
また、バックアップの仕組みを強化し、復旧手順の定期的な見直しや訓練を進めることで、万が一再び攻撃を受けた場合にも早期にシステムを復旧できる体制を整えています。
5. 情報セキュリティを経営レベルで管理技術的な対策に加えて、独立した情報セキュリティ担当組織と専任役員を設置する方針も公表されました。
加えて、情報セキュリティ委員会を設置し、対策の計画や実施状況を可視化。取締役会、内部監査部門、外部専門家が連携して、サイバーセキュリティに関する監督を強化する仕組みです。
主な対策を整理すると、次のようになります。
- 侵入対策:VPNの全面廃止、旧通信経路の再構築
- 端末対策:ゼロトラスト対応端末への移行
- 情報管理:クラウドストレージへのデータ集約
- 検知対策:EDR、ログ分析、自動監視の強化
- 権限管理:パスワード変更とアカウント管理の自動化
- 復旧対策:バックアップ強化と復旧訓練
- 組織対策:専任役員、独立組織、情報セキュリティ委員会の設置
今回の対策の特徴は、攻撃を受けないことだけを目標にしていない点です。侵入を防ぐ仕組み、侵入を早く発見する仕組み、被害を広げない仕組み、そして迅速に復旧する仕組みを組み合わせています。
【プロの結論】アサヒのサイバー攻撃から見える本当の問題と今後の課題
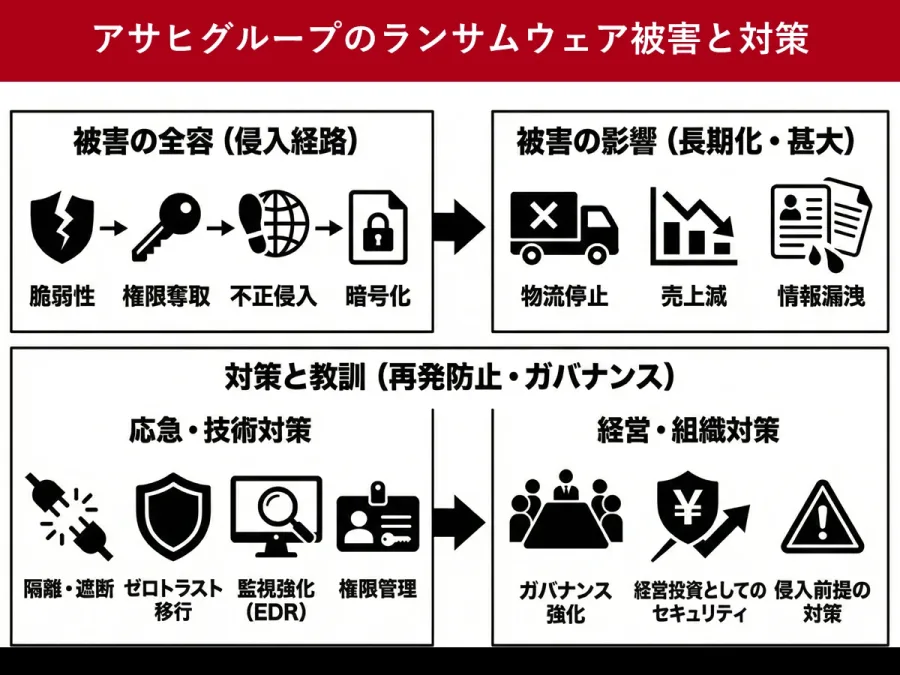
今回のアサヒグループの事案は、国内の大規模製造業において、サイバー攻撃が単なるIT部門のトラブルではなく、製造・物流・顧客対応・取引先との関係まで波及する経営リスクであることを示しました。
特に注目すべき点は、事業の復旧と個人情報問題の進展に時間差が生じたことです。
教訓1:工場が動いていても商品は出荷できないアサヒのケースでは、ビール工場の製造は2025年10月2日から再開しました。しかし、受注や出荷を管理するシステムが停止していたため、製造再開だけでは通常の供給体制に戻せませんでした。
商品の製造、注文の受付、在庫管理、配送手配は、それぞれ異なる業務システムに支えられています。どれか一つが停止しても、最終的な商品供給に支障が出ます。
これは食品・飲料メーカーだけでなく、小売業、物流業、医薬品メーカーなどにも共通する問題です。
教訓2:復旧後も個人情報の調査は続く2026年2月までに物流が正常化した一方、個人情報については7月にも対象範囲の見直しが行われました。
これは、システムを復旧させる作業と、攻撃者がアクセスしたデータの範囲を特定する作業では、調査の目的も必要な時間も異なるためです。
サイバー攻撃のニュースを見る際には、システム復旧の発表だけで安心せず、個人情報の漏えい調査、対象者への通知、二次被害の有無も確認する必要があります。
教訓3:ゼロトラストは導入して終わりではないゼロトラストは有効なセキュリティモデルですが、導入すれば攻撃を完全に防げるというものではありません。
ネットワーク機器の管理、認証情報の保護、アクセス権限の最小化、端末監視、バックアップ、従業員教育などを継続的に組み合わせる必要があります。
アサヒがVPNの廃止だけでなく、EDRやアカウント管理、ネットワーク構成、経営ガバナンスまで対策範囲を広げたことには、こうした背景があります。
今後の動向を見るための判断基準アサヒのサイバー攻撃について、今後の状況を見極める際には、次の3点を確認が必要です。
- 情報漏えい:追加の対象範囲変更や、漏えい確認件数の訂正が公表されるか。
- 二次被害:流出した可能性のある情報が不正利用された事実が確認されるか。
- 再発防止:ゼロトラスト、監視体制、ガバナンス強化が継続的に運用されているか。
なお、攻撃者の正体や具体的な攻撃グループ、侵入に利用された個別機器の製品名などについては、今回参照した公式発表だけでは確定できません。こうした情報を断定する記事や投稿には注意が必要です。
事業面では復旧が進んだ一方、個人情報の保護と再発防止策の実効性は、引き続き評価すべき課題です。
【アサヒのサイバー攻撃どうなった?】に関するよくある質問(FAQ)
Q1:アサヒのサイバー攻撃は2026年11月現在も続いている?
A1:2026年11月5日時点で、2025年の攻撃による受注・物流の大規模障害は復旧しています。物流業務全体は2026年2月までに正常化しました。ただし、個人情報漏えいの調査と対象者への対応は別の問題として続いています。
Q2:アサヒの個人情報115,513件はすべて流出したの?
A2:115,513件は、2026年2月18日時点で漏えいが確認された情報の公表件数です。従業員・退職者の5,117件と取引先関係者などの110,396件を合算した数字です。
Q3:お客様相談室の152.5万件はすべて漏えいした?
A3:いいえ。2026年7月17日時点で漏えいのおそれがあると整理された件数です。152.5万件すべての情報が外部に流出したと確認されたわけではありません。
Q4:アサヒのサイバー攻撃でクレジットカード情報も流出した?
A4:アサヒグループの2026年7月17日の公式発表では、対象となる個人情報にクレジットカード情報は含まれていないと説明されています。
Q5:アサヒビールの出荷はいつ正常化した?
A5:アサヒビールのEOSによる受注は2025年12月3日に再開しました。その後、配送リードタイムが2026年2月までに通常化し、物流業務全体が正常化したと発表されています。
Q6:アサヒのサイバー攻撃の原因は何だった?
A6:グループ内拠点のネットワーク機器を経由して侵入され、主要データセンターでパスワードの脆弱性を突かれ、管理者権限を取得されたと説明されています。システム障害の約10日前から攻撃者が内部ネットワークを探索していたとされています。
Q7:個人情報に関する問い合わせ窓口はまだ利用できる?
A7:サイバー攻撃に関する専用問い合わせ窓口は2026年9月30日に受付を終了しました。個人情報の開示・削除請求については、別の専用窓口が案内されています。
アサヒグループホールディングスのサイバー攻撃は、2025年9月29日に発生したランサムウェア攻撃が発端でした。攻撃者はグループ内拠点のネットワーク機器から侵入し、パスワードの脆弱性を突いて管理者権限を取得。複数のサーバーやパソコンのデータが暗号化され、受注・出荷業務にも深刻な影響が生じました。
その後、2025年12月にEOSによる受注が再開し、2026年2月までに物流業務全体が正常化。事業面では大きな復旧の節目を迎えています。
しかし、個人情報の問題は別です。2026年2月には115,513件の漏えいが確認され、同年7月17日には約228.9万件の情報が漏えいのおそれのある対象として整理されました。とりわけお客様相談室に関する152.5万件という数字は、多くの利用者に関係する可能性があるため、引き続き注目されます。
現時点で不正利用などの二次被害は確認されていないものの、再発防止策の継続的な運用と個人情報管理の透明性が大切です。
今回の事件を正しく理解するためには、次の3点を押さえておくことが大切です。
- 事業・物流の大規模障害は2026年2月までに正常化した。
- 115,513件は漏えい確認件数、約228.9万件は漏えいのおそれがある情報の件数である。
- ゼロトラストを含む再発防止策は公表されたが、その継続的な実効性が今後の評価ポイントとなる。
アサヒのサイバー攻撃は、商品供給の復旧だけで完結する問題ではありません。顧客、従業員、取引先からの信頼を取り戻し、安全な情報管理を継続できるかどうかが、今後の企業評価を左右することになります。