今回の問題で、特に大きな関心を集めているのが個人情報の漏えいです。
2025年11月の公表では、漏えいのおそれがある個人情報は約191万件でした。その後、2026年2月18日に調査結果と再発防止策が公表され、さらに7月17日の追加調査によって対象範囲が修正されました。
今回の修正で新たに加わったのが、取引先の役員や従業員、個人事業主などに関する37万8,000件です。従来の対象者についても一部の件数が見直されています。
2026年7月17日時点の対象者と件数アサヒグループの公式発表に基づく内訳は以下のとおりです。
| 対象者 | 漏えいのおそれがある情報 | 件数 |
|---|---|---|
| アサヒビール・アサヒ飲料・アサヒグループ食品のお客様相談室への問い合わせ者 | 氏名、性別、住所、電話番号、メールアドレス | 152.5万件 |
| 祝電・弔電などの慶弔対応を行った社外関係者 | 氏名、住所、電話番号 | 11.7万件 |
| 従業員・退職者 | 氏名、生年月日、性別、住所、電話番号、メールアドレスなど | 10.7万件 |
| 従業員・退職者の家族 | 氏名、生年月日、性別 | 16.2万件 |
| 取引先の役員・従業員、個人事業主など | 氏名、生年月日、性別、住所、電話番号、メールアドレスなど | 37.8万件 |
| 合計 | 228.9万件 |
出典:アサヒグループホールディングス「サイバー攻撃に係る漏えいのおそれがある個人情報について」(2026年7月17日)。
228万9,000件はすべて流出したのか?ここは誤解しやすいポイントです。
228万9,000件は、実際に外部流出が確認された件数ではなく、漏えいのおそれがある個人情報の件数です。
アサヒグループは2026年7月17日の発表で、データセンターのサーバーに保存されていた個人情報について、外部流出の事実は確認されていないと説明しています。
一方、従業員に貸与していた一部のパソコン端末については、保存されていた情報の流出が確認されています。
2026年2月18日時点で同社が公表した、実際に漏えいが確認された個人情報の内訳は次のとおりです。
- 従業員・退職者:5,117件
- 取引先の役員・従業員、個人事業主など:110,396件
- 合計:115,513件(約11万6,000件)
この確認済みの件数は、7月17日の発表でも変更されていません。なお、従業員の情報は漏えいのおそれがある情報の件数にも含まれているため、両方の数字を足して被害総数とすることはできません。
また、公式発表ではクレジットカード情報は含まれていないと説明されています。対象となる一つひとつの情報に、一覧に記載されたすべての項目が含まれているわけでもありません。
個人情報保護委員会への報告はいつ行われた?アサヒグループは、個人情報保護委員会に対して段階的に報告しています。
- 2025年9月30日:攻撃発生翌日に速報を提出。
- 2025年10月8日:インターネット上で流出の疑いがある情報を確認したことを続報として報告。
- 2025年11月26日:漏えいのおそれがある情報について確報を提出。
- 2025年12月10日:新たに流出の疑いがある情報を確認し、追加報告。
2026年7月の対象範囲の修正も、個人情報保護委員会との協議を踏まえたものです。漏えいを完全に否定できない情報についても、個人の権利利益を守り、二次被害を防ぐ観点から対象に含める判断が行われました。
二次被害や不正利用は発生しているのか2026年7月17日時点で、アサヒグループは情報の不正利用などを含む二次被害の事実は確認されていないと発表しています。
ただし、二次被害が確認されていないことと、今後のリスクがなくなったことは同じではありません。
氏名や住所、電話番号、メールアドレスなどが漏えいした可能性のある情報に含まれるため、注意したいのは次のような手口です。
- アサヒグループや関連会社を名乗る偽メール。
- 商品キャンペーンや配送確認を装った不審な連絡。
- 取引先や従業員を装った標的型の連絡。
- 個人情報の確認を理由にした不審な電話。
特に、企業名を名乗るメールでパスワードや認証情報を要求された場合は、メール内のリンクから手続きを進めず、公式に確認できる連絡先を使って確認することが大切です。
今回の被害は、アサヒの商品を購入した一般消費者だけでなく、お客様相談室への問い合わせ経験者、従業員の家族、取引先関係者にも関係しています。自分が対象になっているかどうかは、同社から届く個別通知の内容を確認する必要があります。
【受注・出荷はいつ完全復旧?】アサヒビール・飲料・食品の現在
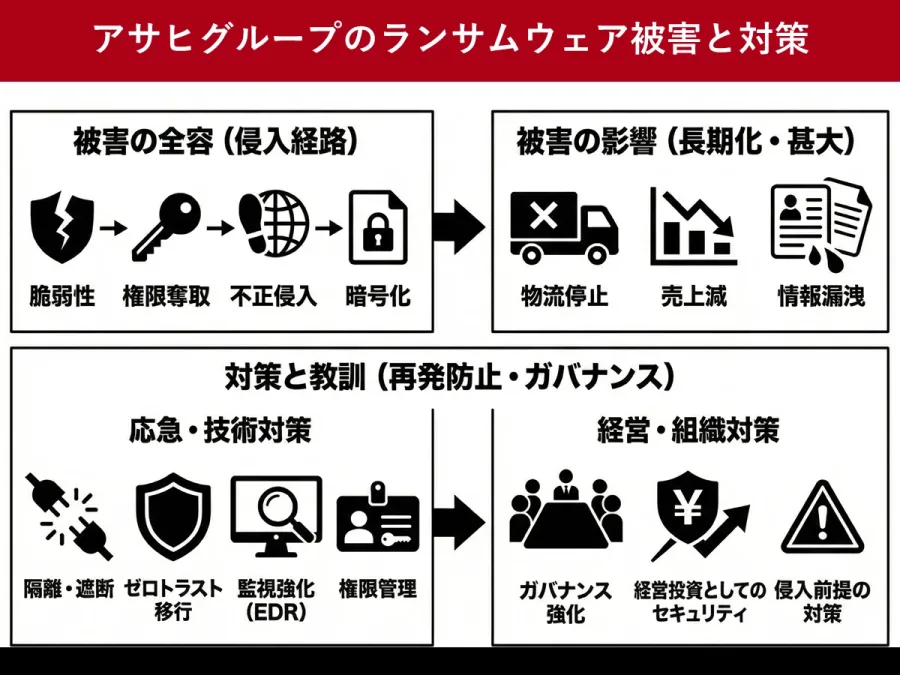
消費者にとって最も身近な問題は、スーパードライや三ツ矢サイダー、ミンティアなどの商品が通常どおり購入できるかどうかでしょう。
今回のシステム障害では、工場の製造設備がすべて長期間停止していたわけではありません。大きな問題になったのは、受注や出荷を管理するシステムが使えなくなったことです。
アサヒビール:2026年4月に全商品出荷を再開アサヒビールでは、全国6工場の製造を2025年10月2日から再開しました。スーパードライなどの主力商品については、一部出荷も再開しています。
10月15日からはアサヒ生ビール、スタイルフリー、クリアアサヒ、ドライゼロ、ブラックニッカクリアなども順次出荷対象となりました。
しかし、製造できることと、通常の受注・出荷ができることは別です。EOSによる受注再開は2025年12月3日で、その後も出荷可能な品目を段階的に増やす必要がありました。
2026年2月の販売動向資料では、アサヒ生ビールブランドなどの出荷が再開されている一方、障害の影響で出荷停止していた商品については、4月7日をめどに一部終売商品などを除く全商品の出荷を再開する予定とされていました。
その後、2026年4月の報道で、アサヒビールの全商品の出荷が再開されたことが確認されています。
アサヒ飲料:2026年2月に出荷体制が正常化アサヒ飲料は2025年10月8日時点で6工場の製造を一部再開し、翌9日から岡山工場を含む全7工場で製造を一部再開しました。
その後、2025年12月3日にEOSによる受注を再開。2026年2月の公式販売動向資料では、物流体制全般が正常化し、一部の終売商品などを除く全商品の出荷を再開したと報告されています。
同資料では、新商品の発売も再開し、店頭販促や広告活動を強化していることが示されています。
アサヒグループ食品:物流正常化と商品供給の回復アサヒグループ食品も、2025年10月8日時点で全7工場の製造を一部再開しています。
EOSによる受注は2025年12月2日に再開しました。アサヒビールやアサヒ飲料より1日早い再開です。
2026年2月の販売動向では、物流体制全般が正常化し、一部終売商品などを除く全商品の出荷を再開したことが公表されています。ミンティアや和光堂など、幅広い商品を扱う同社にとって、供給体制の回復は重要な節目となりました。
3社の復旧状況を比較| グループ会社 | EOS受注再開 | 物流正常化 | 全商品出荷の状況 |
|---|---|---|---|
| アサヒビール | 2025年12月3日 | 2026年2月 | 2026年4月7日に再開 |
| アサヒ飲料 | 2025年12月3日 | 2026年2月 | 2026年2月に再開 |
| アサヒグループ食品 | 2025年12月2日 | 2026年2月 | 2026年2月に再開 |
※全商品とは、一部の終売商品などを除く販売継続商品を指します。
この比較で分かるように、3社とも物流の正常化は2026年2月までに実現しましたが、アサヒビールだけは商品数の回復にさらに時間を要しました。
したがって、2026年11月時点では、2025年の攻撃を原因とする大規模な受注・出荷停止が続いている状況ではありません。ただし、国内事業の業績面では影響が残っています。
【再発防止策とガバナンス】アサヒグループは何を変えたのか
2026年2月18日、アサヒグループホールディングスは、攻撃の原因調査と再発防止策を公表しました。
対策の特徴は、単にウイルス対策ソフトを更新するだけではなく、ネットワークの構成、アクセス権限、監視体制、経営上の責任分担まで見直すことです。
1. 侵入経路となったネットワーク機器とVPNの見直し同社は、ネットワーク機器からの再侵入を防ぐため、従来のリモートアクセスVPN装置を全面廃止する方針を公表しました。
また、不正アクセスの可能性がある古い通信経路を排除し、外部侵入リスクを抱えるデバイスも廃止する方針です。
2. ゼロトラストモデルへの移行ゼロトラストとは、社内ネットワークだから安全だと無条件に信用するのではなく、ユーザーや端末、通信ごとに認証とアクセス権限を確認する考え方です。
アサヒグループは、ゼロトラストモデルに対応したパソコン端末への移行、ネットワークの分離、接続制限の強化を掲げています。
これによって、仮に一つの端末が攻撃を受けても、ほかの端末やシステムへの被害拡大を防ぐことを目指しています。
3. EDRと監視体制の強化EDR(Endpoint Detection and Response)は、パソコンやサーバーの不審な挙動を検知し、被害の拡大を防ぐセキュリティー技術です。
同社はEDRの設定強化に加えて、ログ分析システムやセキュリティー監視・遮断の自動化、ペネトレーションテスト、スレットハンティングなどを対策として掲げています。
4. バックアップと事業継続計画の強化今回の攻撃では、データセンターの隔離によってバックアップシステムも一時停止しました。
この経験を踏まえ、バックアップの仕組みを強化し、システム復元の迅速化や復旧手順の定期的な見直し、訓練を進める方針です。
重要なのは、攻撃を防ぐ対策だけでなく、攻撃を受けた場合でも業務を再開できる仕組みを整えることです。
5. 経営レベルでのガバナンス強化アサヒグループは、情報セキュリティーを管轄する独立した組織と専任の担当役員を設置する方針を公表しました。
加えて、情報セキュリティー委員会を設け、リスクの可視化、対策の計画・実行状況のモニタリングを行うとしています。
取締役会についても、情報セキュリティー委員会や内部監査、外部専門家との連携を通じて監視・監督機能を強化する方針です。
これらは、サイバーセキュリティーをIT部門だけの問題として扱わず、経営上の重要リスクとして管理する方向への転換を意味します。
【プロの結論】アサヒの事例から学ぶべき3つのポイント今回の事件を分析すると、企業のサイバー攻撃対策を考えるうえで、特に重要な教訓が3つあります。
第一に、侵入を防ぐだけでは十分ではないこと。 攻撃者は障害発生の約10日前に侵入し、内部を探索していたとされています。侵入の早期発見と不審なアカウントの検知が欠かせません。
第二に、システムの復旧と事業の復旧は異なること。 アサヒはEOSによる受注を再開した後も、商品供給の完全な回復まで数か月を要しました。業務を止めない代替手段や、システム停止時の物流体制を準備する必要があります。
第三に、個人情報の問題はシステム復旧後も続くこと。 商品が通常どおり出荷できるようになっても、漏えいのおそれがある情報の調査や対象者への通知、二次被害の防止は継続します。
この3点は、食品・飲料メーカーだけでなく、顧客情報や取引先情報を大量に扱う企業にも共通する課題です。
【よくある質問】アサヒのサイバー攻撃の現在に関するFAQ
Q1:アサヒのサイバー攻撃はもう復旧した?
A1:受注システムや物流体制は復旧しています。物流は2026年2月までに正常化し、アサヒビールも4月に一部終売商品などを除く全商品の出荷を再開しました。ただし、個人情報問題や国内事業への業績影響は残っています。
Q2:アサヒの個人情報は230万件すべて流出したの?
A2:いいえ。228万9,000件は漏えいのおそれがある情報の件数です。実際に漏えいが確認された個人情報は、2026年2月18日時点で約11万6,000件と公表されており、7月17日時点でもその数字に変更はありません。
Q3:クレジットカード情報も流出した?
A3:アサヒグループの2026年7月17日の公式発表では、対象となる個人情報にクレジットカード情報は含まれていないと説明されています。
Q4:アサヒビールや三ツ矢サイダーは現在も品薄なの?
A4:2025年のサイバー攻撃による出荷制限は解消されています。アサヒ飲料は2026年2月に一部終売商品などを除く全商品の出荷を再開し、アサヒビールも同年4月7日に全商品の出荷を再開しました。
Q5:サイバー攻撃の侵入経路は判明している?
A5:判明しています。アサヒグループ内拠点のネットワーク機器を経由して侵入し、パスワードの脆弱性を利用して管理者権限を取得したと公表されています。侵入の正確な日時は特定されていません。
Q6:個人情報の二次被害は確認されている?
A6:2026年7月17日時点で、アサヒグループは情報の不正利用などを含む二次被害を確認していないと発表しています。ただし、対象者への通知や情報管理上の対応は重要です。
アサヒグループホールディングスのサイバー攻撃は、2025年9月29日のランサムウェア侵入から始まり、国内の受注・出荷システム、物流、決算業務にまで影響を及ぼしました。
2026年11月現在、商品供給に関する大規模なシステム障害は解消され、アサヒビール、アサヒ飲料、アサヒグループ食品の出荷体制も正常化しています。
しかし、2026年7月17日には漏えいのおそれがある個人情報が228万9,000件に修正されました。実際に流出が確認された情報と、漏えいのおそれがある情報を区別して理解が必要です。
今後の注目点は、次の3つです。
- 個人情報の追加調査と対象者への通知がどこまで進むか。
- 情報の不正利用などの二次被害が発生しない状態を維持できるか。
- ゼロトラスト、EDR、ネットワーク分離、経営ガバナンスの強化が実効性を持って定着するか。
今回の事件は、単なるビールの出荷停止ではありません。大規模な企業グループのネットワークが侵害されたことで、商品供給と個人情報保護の双方に長期的な影響が生じた事例です。
「商品が店頭に戻ったこと」と「サイバー攻撃の被害対応がすべて終わったこと」は同じではありません。 2026年11月時点では事業の復旧は大きく進んでいますが、個人情報保護と再発防止策の実効性こそ、引き続き確認すべき課題です。